Wer ist betroffen?
Jede WordPress-Seite mit UpdraftPlus, die mit UpdraftCentral (Cloud) verbunden ist oder war. Dazu zählen Seiten, bei denen jemand das TeamUpdraft-Konto mit dem Plugin verknüpft hat. Laut Patchstack und Wordfence ist die Option „Seite zu UpdraftCentral hinzufügen“ dabei standardmäßig angehakt, sodass Schlüssel existieren können, die niemand bewusst angelegt hat. Nicht betroffen sind laut Hersteller selbst gehostetes UpdraftCentral, Backups in Ihrem eigenen Speicher und das Plugin samt Downloads. Wer nur kostenloses UpdraftPlus ohne Konto nutzt, muss laut Hersteller nichts tun.
Und WP-Optimize? Das Plugin stammt ebenfalls von TeamUpdraft und hat laut Changelog UpdraftCentral-Befehle. Keine uns bekannte Quelle nennt es als betroffen; Patchstack beschreibt UpdraftPlus als Träger des Clients. Eine ausdrückliche Entwarnung gibt es aber nicht. Prüfen Sie den Schlüssel auch dort (siehe unten).
Was passiert technisch?
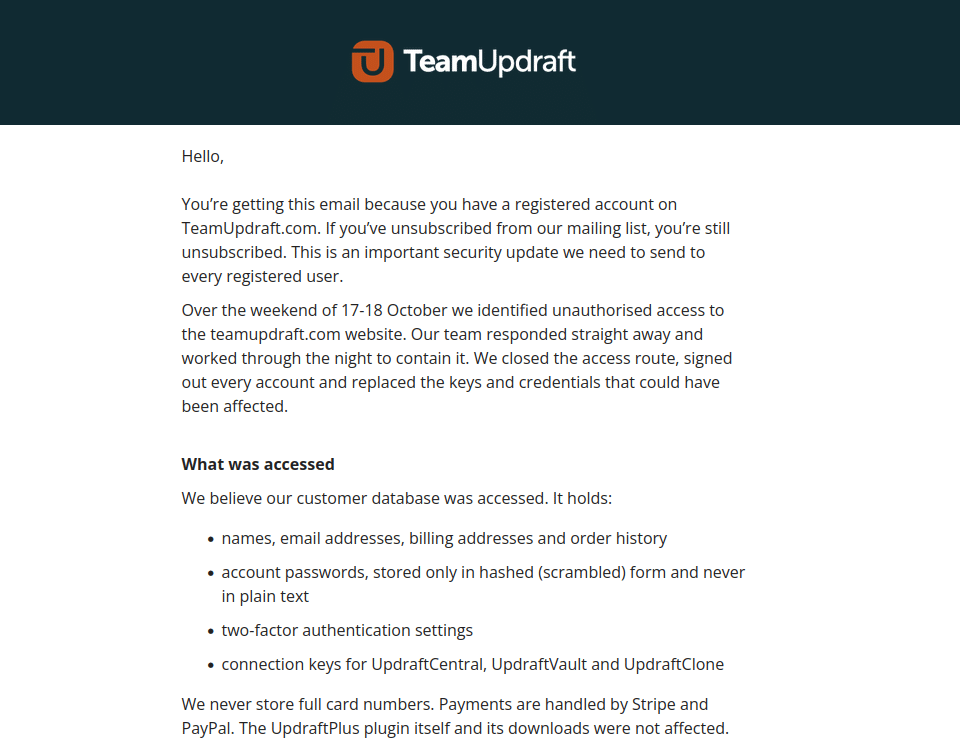
TeamUpdraft hat am Wochenende 17./18.10.2026 unbefugten Zugriff auf teamupdraft.com festgestellt. In der Kundendatenbank lagen die Verbindungsschlüssel. Wer so einen Schlüssel besitzt, kann signierte Befehle an die verbundene Seite schicken, darunter das Hochladen eines Plugins. Die Seite prüft nur die Signatur und führt den Befehl aus. Deshalb ist das keine Lücke im Code, und ein normales Update schließt sie nicht. Das installierte Plugin legt laut Patchstack einen versteckten Zugang an, der Login-Maske und Zwei-Faktor-Anmeldung umgeht und auch nach dem Löschen des Plugins bestehen bleiben kann. Wir beschreiben bewusst keine Einzelheiten der Schadsoftware.
Was wird beobachtet?
Patchstack sah Installationen ab dem 18.10. gegen 15:32 UTC, mit 99 verschiedenen zufälligen Plugin-Namen. Nethemba bemerkte den Angriff auf eigenen Seiten in der Nacht zum 19.10. und meldete ihn an TeamUpdraft. Wordfence liefert eine Firewall-Regel aus, die UpdraftCentral-Anfragen blockiert; sie entfernt aber keine vorhandene Schadsoftware. TeamUpdraft hat Schlüssel widerrufen, UpdraftVault getrennt, UpdraftClone-Schlüssel ersetzt und den Vorfall der britischen Datenschutzbehörde gemeldet. Die Ursache nennt der Hersteller bisher nicht. Wie viele Seiten betroffen sind, ist offen.
So prüfen Sie, ob Sie betroffen sind
Schritt 1: Schlüssel vorhanden?
Mit WP-CLI (nicht ausgeführt): wp option get updraft_central_localkeys. Eine Ausgabe bedeutet: Die Seite war angreifbar. Im Backend finden Sie das unter Einstellungen, UpdraftPlus, Erweiterte Werkzeuge, UpdraftCentral.
Schritt 2: Backdoor-Plugin suchen
Getestet gegen ein Beispielverzeichnis. Die Plugin-Namen sind zufällig; das zuverlässigste Merkmal ist die Beschreibung:
grep -rIl 'keeps option storage tidy' wp-content/plugins wp-content/mu-plugins
find wp-content/plugins -maxdepth 1 -type d -newermt '2026-10-17' -print
Die zweite Zeile zeigt auch normal aktualisierte Plugins.
Schritt 3: Benutzer prüfen
Mit WP-CLI (nicht ausgeführt): wp user list --fields=ID,user_login,user_email,roles. Verdächtig sind Konten mit E-Mail @example.org, Anzeigename „Site Tools“, Namen aus zwei Wörtern plus Ziffern und Editoren mit Admin-Rechten.
Schritt 4: Logs ansehen
Getestet, der Pfad hängt vom Hoster ab:
grep -E '43\.250\.53\.42|class-udrpc\.php' access.logTreffer deuten auf Angriffe, fehlende Treffer sind keine Entwarnung. Die IP wechselt laut Patchstack. In den UpdraftCentral-Protokollen sind probe.central.updraftplus.com und plugin.upload_plugin auffällig.
Schritt 5: Symptome beachten
Fehlerseiten (HTTP 500) und Fehler-E-Mails von WordPress zu unbekannten Plugins können Hinweise sein.
Was Sie jetzt tun
- Zuerst die Schlüssel löschen, auf jeder Seite direkt im WordPress-Backend (nicht über UpdraftCentral), auch bei alten Verbindungen. Backups laufen weiter.
- UpdraftPlus aktualisieren (Free 1.26.13 oder neuer; Premium laut Hersteller 2.26.12 oder neuer, bitte Nummer im Konto prüfen). Schlüssel vom 18.10. zwischen 12:07 und 21:00 UTC bleiben laut Nethemba möglicherweise bestehen: manuell prüfen.
- Nicht sofort neu verbinden. Der Hersteller erlaubt es nach Update und Prüfung, Patchstack und Nethemba raten ab, bis die Ursache klar ist.
- Backdoor gefunden: Plugin-Ordner sichern und aus dem Web-Root verschieben (nicht über das Backend deinstallieren), Konto und Option mit Endung
_sync_tokenentfernen, defekte Plugins nicht reparieren. Seite als kompromittiert behandeln: aus Backup vor dem 17.10. wiederherstellen, WordPress, Plugins und Themes neu einspielen, Passwörter, Sitzungen und Salts erneuern. - Ihr TeamUpdraft-Konto: Passwort ändern (Adresse selbst eintippen), 2FA zurücksetzen, Wiederverwendung prüfen. Vorsicht bei Phishing im Namen von TeamUpdraft.
- UpdraftVault: Alle Seiten wurden getrennt. Ohne Neuverbindung gelangen keine Backups ins Vault. Starten Sie danach ein manuelles Backup.
- Daten Dritter betroffen? Lassen Sie datenschutzrechtliche Meldepflichten prüfen (Rechtsberatung einholen; dieser Beitrag ist keine Rechtsberatung).
Fazit
Das ist kein Update-Thema, sondern ein Zugangsthema: Ein gestohlener Schlüssel genügt, auch bei aktueller Software. Der Prüfweg ist klar und in wenigen Minuten pro Seite machbar. Wir aktualisieren diesen Beitrag, sobald TeamUpdraft die Ursache nennt. Vergleichbar gelagert ist der Fall Rank Math PRO 3.0.123.
Unser Angebot
Unsicher, ob Ihre Seiten betroffen sind? Der Sicherheitscheck prüft Schlüssel, Plugins, Konten und Logs zum vorab genannten Festpreis. Bei Manipulation: Hack-Notfallhilfe (Bereinigung ab 249 €, Bereinigung und Härtung ab 549 €, jeweils einmalig zzgl. MwSt.). Dauerhaft betreut: WordPress-Wartung (ab 129 € pro Monat zzgl. MwSt.). Siehe auch Anzeichen eines Hacks und die ersten 10 Schritte.
Quellen
| Quelle | Stand | Hinweis |
|---|---|---|
| TeamUpdraft: Security incident October 2026 | 19.10.2026 | Hersteller |
| Patchstack: Stolen UpdraftCentral Keys Are Backdooring WordPress Sites | 19.10.2026 | |
| Nethemba: UpdraftCentral backdoor analysis | 19.10.2026 | eigene Beobachtung |
| Wordfence PSA (Wiedergabe auf malware.news) | 19.10.2026 | Wiedergabe des Originals |
| The Repository | 20.10.2026 | |
| UpdraftPlus – wordpress.org | abgerufen 20.10.2026 | |
| WP-Optimize – wordpress.org | abgerufen 20.10.2026 |